
20.000.000 Euro sau 4% din cifra de afaceri – Amenda pentru nerespectarea normalor GDPR
Una dintre cele mai importante schimbări în contextul protejării datelor personale poate fi și prima acțiune de conștientizare a importanței datelor pentru cele mai multe dintre companii. Este vorba despre o acțiune anunțată și promovată încă de anul trecut, când a fost adoptată, urmând să intre în vigoare din 25 mai 2018.
Ce trebuie să știe, mai exact, cei vizați?
Orice schimbare importantă de acest tip trebuie privită cu un grad major de conștientizare a modului în care sunt controlate și utilizate datele personale ale cetățenilor Uniunii Europene.
Care este segmentul vizat de aceste modificări?
Toate entitățile cu rol în controlul și procesarea informațiilor personale ale cetățenilor Uniunii Europene sunt direct vizate de modificările pe care le va aduce reglementarea GDPR. Mai exact, persoanele juridice (companiile), agențiile de stat sau de tip neguvernamental, în context privat sau prin alăturarea cu alte entități care folosesc informații și date cu caracter personal sunt vizate de acțiunile de normare. Având în vedere tipul de interacțiune și de operare cu datele, persoanele ce ocupă poziții precum CEO, CIO, Legal și Marketing sunt direct vizate de modificări.
De asemenea, identificarea și conturarea profilurilor consumatorilor va fi mult mai dificilă, deoarece persoanele vizate de către departamentele de marketing vor avea dreptul să aleagă dacă vor sau nu să-și pună la dispoziție datele personale.
De asemenea, structurile cu rol de procesator al acestor date în folosul controlorului de date sunt afectate direct de aceste modificări.
Ce date sunt considerate cu caracter personal?
- Nume, Prenume
- Adresa
- CNP
- identificatorii online furnizați de dispozitivele, aplicațiile, instrumentele și protocoalele lor,
- adresele IP
- identificatorii cookie
Cum pot deveni structurile vizate conforme cu reglementările propuse?
- Modificările se vor aplica doar în cazul acelor companii care colectează sau procesează date personale ale cetățenilor Uniunii Europene, indiferent de localizarea birourilor efective ale companiei
- Se va opera o normare a modului în care sunt stocate și folosite datele cu caracter personal
- Orice scurgere de date cu caracter personal va trebui anuntata, în mod obligatoriu, notificat către autoritatea responsabilă în maxim 72 de ore din momentul în care a fost descoperită si catre persoanle ale caror date au fost scurse.
- Companiile care operează cu astfel de date trebuie să aibă capacitatea de a oferi copii electronice ale datelor procesate și stocate,precum și informații referitoare la obiectivele stocării acestora.
- Cetățenii Uniunii Europene au dreptul de a solicita companiei care controlează sistemele de date atât ștergerea lor, cât și orice variantă de distribuire a acestora către terțe entități.
Iar dacă nu...
Pentru acele companii care nu optează pentru conformarea la noile reguli impuse, în cazul identificării unui set amplu de încălcări ale regulilor, se pot aplica amenzi de până la 20 de milioane de euro sau 4% din cifra de afaceri a anului fiscal anterior. Pentru încălcările considerate mai puțin riscante, organizațiile pot achita amenzi de până la 10 milioane de euro sau 2% din veniturile anului fiscal anterior.
NU sunt pregătit, ce pot să fac?
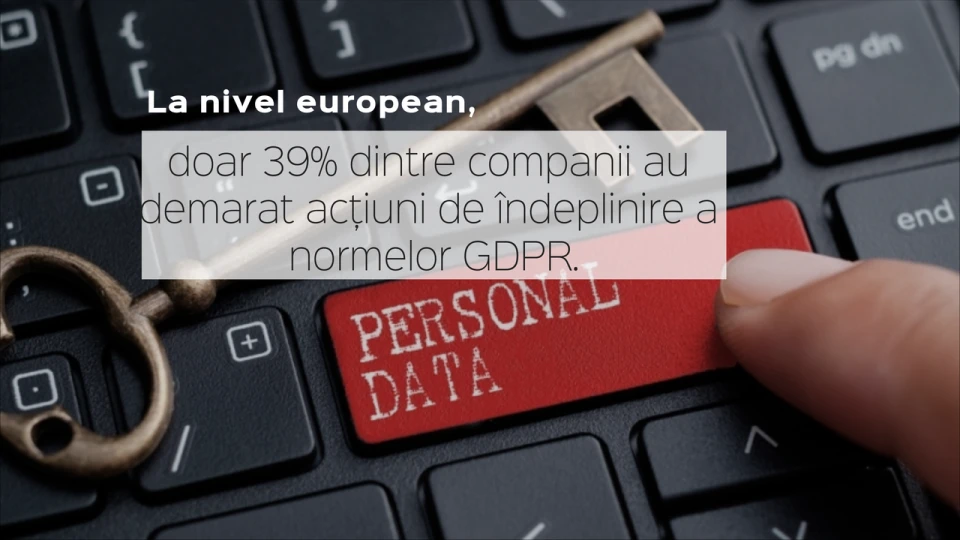
Nu ești nici singur, nici singurul. La nivel european, doar 39% dintre companii au demarat acțiuni de îndeplinire a normelor GDPR. Cu siguranță, însă, subiectul este unul extrem de important și de facil de aplicat, întrucât există companii care oferă servicii de consultanță, monitorizare și evaluare a situațiilor de risc în cazul vulnerabilităților ce pot afecta sisteme de date. Centraleyzer se lansează pe piețele locale și internaționale ca o soluție software actualizată, rapidă și eficientă, ce permite monitorizarea securității companiei printr-un proces automatizat de follow-up, vizibil printr-un tablou central și cu ajutorul rapoartelor personalizabile.
Din punctul de vedere al costurilor, prețurile de achiziție sunt organizate sub forma a trei pachete (Basic – include 30 de zile Free Trial, Standard și Premium) și variază în raport cu modalitatea de plată și cu funcționalitățile pe care compania le dorește.
Pentru mai multe informații despre soluția software Centraleyzer, puteți vizita https://centraleyezer.io/.
Cauți o aplicație software?
Completează formularul și te contactează unul dintre consultanții noștri.